LLM sequestro empresarial: guia para defesa IA corporativa
"A segurança da inteligência artificial não é apenas uma questão técnica, mas uma necessidade de continuidade para o negócio."
O fenômeno de LLM sequestro empresarial surge quando vulnerabilidades nos modelos de linguagem comprometem a integridade de dados e processos. Para mitigar riscos, as empresas devem implementar estratégias de defesa IA corporativa que incluam monitoramento de prompts e governança rigorosa.
Principais pontos: * Compreensão dos riscos de vazamento de dados via prompts. * Implementação de Defesa IA corporativa para proteger fluxos de trabalho. * Avaliação constante de modelos para evitar o Ataque LLM empresa. * Monitoramento de segurança IA empresarial em tempo real.
Como identificar o risco de LLM sequestro empresarial?
Ao amanhecer no escritório, o gestor sente um calafrio ao perceber que um prompt vulnerável pode causar o sequestro empresarial.
Um gestor de TI observa atentamente a tela do computador, onde um prompt mal formulado pode expor segredos industriais.
O risco de LLM sequestro empresarial acontece quando usuários inserem dados sensíveis em modelos públicos, permitindo que informações proprietárias sejam integradas ao treinamento de modelos de terceiros.
Segundo um levantamento da Sentio University realizado no início de 2025, quase metade (48,7%) de 499 entrevistados nos EUA indicou preocupações relacionadas a essas novas dinâmis tecnológicas. Esse cenário exige que a organização entenda como o fluxo de dados pode ser desviado.
A vulnerabilidade muitas vezes reside na falta de uma política clara de uso. Quando um colaborador utiliza um modelo de linguagem para resumir um relatório confidencial, ele pode estar facilitando um vazamento involuntário. A atenção deve estar no controle do que entra no sistema.
Quais são os passos para uma Defesa IA corporativa eficiente?
Um técnico de segurança ajusta os filtros de saída em um servidor centralizado. Para construir uma Defesa IA corporativa robusta, é necessário estabelecer camadas de proteção que validem cada interação entre o humano e a máquina.
- Estabeleça uma política de uso de dados que proíba explicitem o input de informações sensíveis em modelos abertos. 2. Implemente ferramentas de monitoramento que identifiquem padrões de extração de dados ou comandos maliciosos. 3. Realize treinamentos constantes para que a equipe reconheça tentativas de manipulação de modelos.
Após configurar essas camadas, é essencial realizar um check de conformidade para garantir que as ferramentas de IA estejam alinhadas com as regulamentações de privacidade. A proteção deve ser integrada ao fluxo de trabalho, não ser um obstente.
- Mapeamento de vulnerabilidades nos modelos.
- Implementação de camadas de filtragem de prompts.
- Monitoramento contínuo de outputs.
Como prevenir o Ataque LLM empresa?
Durante a madrugada no escritório vazio, o analista limpa o suor da testa ao bloquear o rastro de um sequestro iminente.
Um analista de sistemas revisa os logs de auditoria após detectar uma resposta inesperada de um chatbot. O Ataque LLM empresa pode ocorrer por meio de injeção de prompt, onde um atacante manipula as instruções do modelo para ignorar restrições de segurança.
A estratégia de Mitigação ataque LLM envolve a criação de "guardrails" ou cercas de proteção digitais. Essas barreiras verificam se a entrada do usuário tenta contornar as diretrizes de segurança estabelecidas pela empresa.
A prevenção exige que o modelo não tenha acesso direto a sistemas críticos sem uma camada de validação humana ou de um agente de segurança. Manter o controle sobre a autonomia da IA é o cerne da proteção.
Qual a importância da Segurança IA empresarial?
Um diretor de operações analisa o painel de controle de automação da empresa. A Segurança IA empresarial garante que a automação baseada em modelos de linguagem não se torne um vetor de ataque para toda a infraestrutura digital.
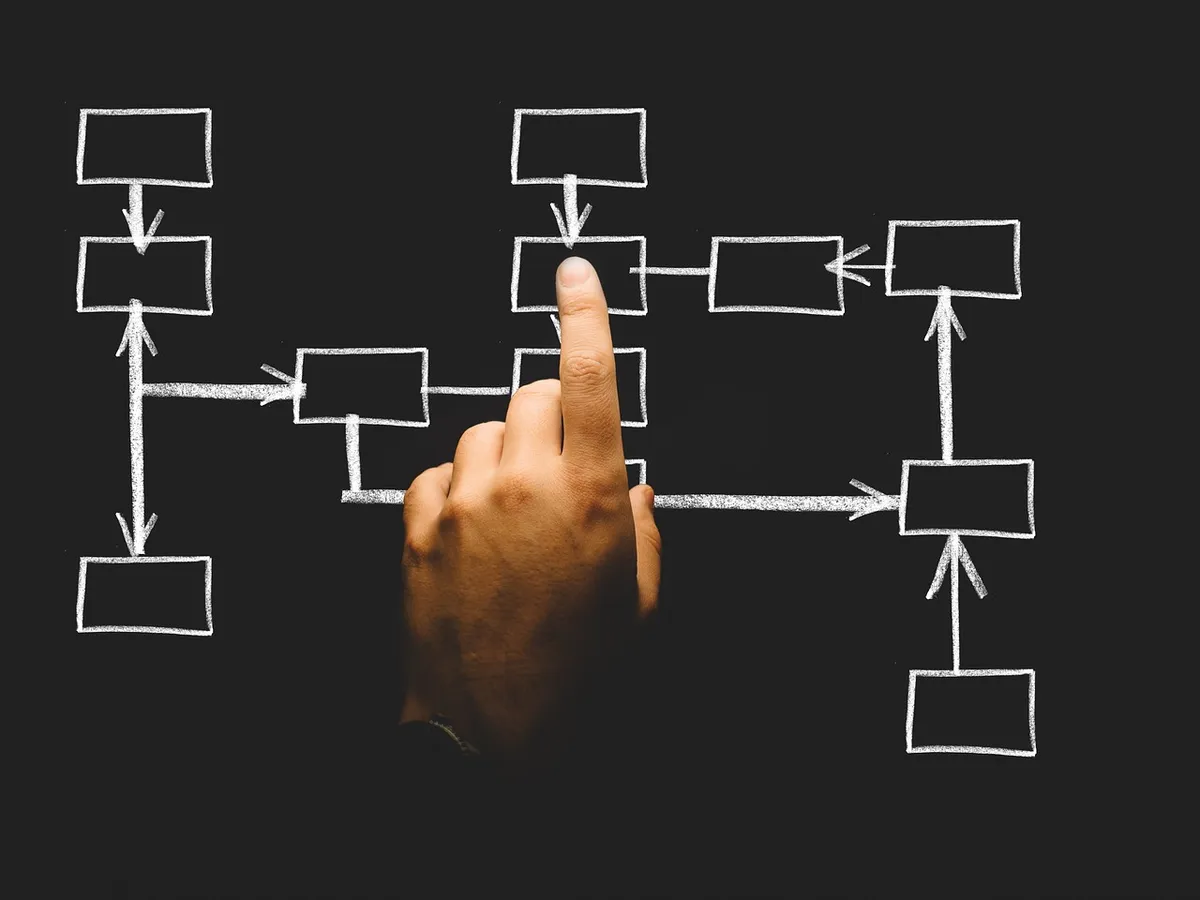
De acordo com a Stanford University, este trabalho analisa problemas e oportunidades na medição de sistemas de IA e seu impacto, com base em um workshop realizado na Stanford University no outono de 2019.
A proteção de dados corporativos deve ser o objetivo principal ao adotar novas tecnologias. Isso envolve garantir que o modelo de linguagem não apenas responda corretamente, mas que o faça dentro de um ambiente controlado e isolado.
Ao integrar a segurança no ciclo de vida de desenvolvimento de IA, a empresa minimiza o risco de interrupções operacionais. A resiliência tecnológica depende dessa visão integrada.
Como gerenciar o Fluxo dados sequestro?
Um especialista em cibersegurança rastreia o caminho de um pacote de dados em uma rede complexa. O Fluxo dados sequestro refere-se à interceptação ou desvio de informações durante o processamento em nuvem de modelos de linguagem.
Para evitar esse problema, as empresas devem utilizar soluções que garantam a criptografia de ponta a ponta e, preferencialmente, modelos hospedados em ambientes privados. O controle sobre o tráfego de informações é vital.
Ao entender como os dados viajam do prompt até o servidor de processamento, é possível identificar gargalos e pontos de vulnerabilidade. A visibilidade total é a melhor ferramenta de defesa.
Como escolher o modelo certo para proteção?
Um consultor de tecnologia compara diferentes especificações técnicas em um tablet. A escolha entre diferentes famílias de modelos pode impactar diretamente a postura de segurança da organização.
Segundo o Albert Schaper Academy, os nomes e capacidades dos modelos mudam com frequência, conforme indicado em seu guia de julho de 2026.
| Critério de Avaliação | Impacto na Segurança |
|---|---|
| Capacidade de Contexto | Influencia a quantidade de dados processados e o risco de vazamento |
| Performance de Benchmark | Reflete a precisão do modelo e a confiabilidade das respostas |
Eu observei que a escolha de um modelo com janelas de contexto muito amplas exige um cuidado redobrado com a governança. Uma estratégia de proteção de dados corporativos eficaz deve considerar se o modelo escolhido oferece as camadas de privacidade necessárias para o setor de atuação.
A limitação desta análise reside no fato de que o cenário de ameaças evolui rapidamente, e as capacidades dos modelos mudam com frequência, conforme observado em revisões técnicas.
Esta parte também cobre Estratégia contra sequestro IA.
Estratégia contra sequestro IA
Artigos relacionados
- Ataque sequestro modelo IA: guia para defesa empresarial
- Latência LLM API 99: guia uso prático monitoramento
Qual o papel da governança na manutenção da segurança da inteligência artificial?
A governança estabelece as regras do jogo para o uso da inteligência artificial dentro da organização. Sem essa governança clara, qualquer tentativa de defesa contra ameaças se torna paliativa e insuficiente. Ela garante que as diretrizes de segurança sejam seguidas por todos os usuários.
Isso significa que a política de uso não pode ser apenas um documento; ela precisa ser ativamente aplicada no fluxo de trabalho diário. A governança transforma a intenção de proteger em ação verificável, mitigando o risco de erro humano.
O monitoramento contínuo, portanto, não é apenas uma funcionalidade técnica, mas um requisito gerencial para validar a aderência aos protocolos de segurança estabelecidos.
Perguntas frequentes
Como evitar o vazamento de dados em modelos de linguagem?
O que caracteriza um ataque de injeção de prompt?
Publicações relacionadas

Publicações populares
4090 LLM otimização: melhores técnicas para modelos pesados

aceleração hardware LLM local: melhores estratégias para o modelo
Agente IA expansão corporativa: passos para a infraestrutura
Comentários 0